「ホームページの裏側で動いているPHPに、緊急の修正が出たらしい」——2026年10月21日(日本時間では同日夜)、PHPの脆弱性(重大な欠陥)2件を直した修正版を、PHPの開発チームが公開しました。国内でも、レンタルサーバー各社や大手のWebサービスが緊急メンテナンスを行ったと報じられています。とはいえ、経営者やサイト担当の方がいちばん知りたいのは「うちのホームページは関係あるのか」「何をすればいいのか」ではないでしょうか。本記事では、何が起きたのか、自社サイトが対象かどうかの確かめ方、今日のうちにやるべきことを、専門用語をかみ砕きながら順に解説します。
この記事の要点
- PHP(ホームページの裏側で動く仕組み)に、外部からサーバー上で命令を実行され得る「緊急」レベルの欠陥が2件見つかり、修正版(8.5.12/8.4.27/8.3.36/8.2.35)が公開されました。
- WordPressやプラグインを最新にしても、この欠陥は直りません。サーバー側のPHP本体の更新が必要です。
- 今日やることは、PHPのバージョンを最後の数字まで確認し、サーバー会社のお知らせと、保守会社の対応予定を文面で確かめることです。
PHPの脆弱性で緊急アップデート。何が起きたのか
2026年10月21日(日本時間では同日夜)、PHPの開発チームは「緊急」レベルの脆弱性2件を修正した版を公開しました。どちらも、外部からサーバー上で好きな命令を実行される(RCE)おそれがある重大な欠陥です。
PHPとは、ホームページの表示や問い合わせフォームの処理などを、サーバーの裏側で動かしているプログラムの言語です。WordPressやEC-CUBEなど、中小企業のホームページでよく使われる仕組みの多くはPHPで作られています。脆弱性とは、プログラムにある安全上の欠陥のことで、放っておくと攻撃者に悪用されるおそれがあります。
見つかった2件の欠陥は、どちらもサーバーの乗っ取りにつながり得る
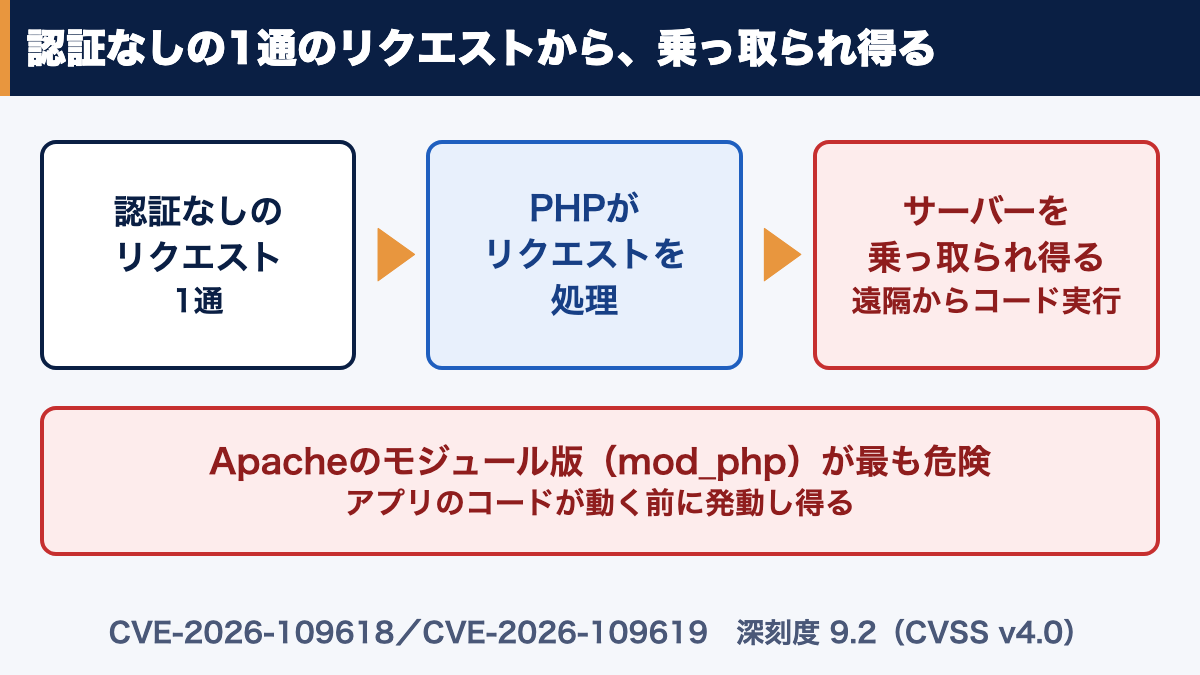
2件には、CVE-2026-109618とCVE-2026-109619という番号が付いています。CVEとは、脆弱性ごとに付けられる世界共通の管理番号です。深刻度の評価(CVSS v4.0。0〜10の数字で危険度を表す共通の物差し)は9.2です。情報が出回った当初は「10.0」という数字が広まりましたが、これは誤りとされています。
- CVE-2026-109618:メモリ(処理に使う作業用の記憶領域)が上限に達したときの処理の途中で、中途半端なデータが残り、後の処理がそれを正常なものとして扱ってしまう欠陥です。Apacheのモジュール版(mod_php)では、ホームページのプログラムが動き出す前の段階で、ログインなしの通信によって発動でき、初期設定のままでも外部からの命令実行が実証されています。PHP-FPMという動かし方でも、ホームページ側の処理を経由した命令実行が確認されています。
- CVE-2026-109619:重大なエラーのあと、前の通信で使い終わったはずのメモリを指したままの情報が残り、同じ処理担当が受け持つ次の通信がそれを使ってしまう欠陥です(専門的には「use-after-free」と呼ばれます)。mod_php上で動く実際のアプリで、命令実行が実証されています。
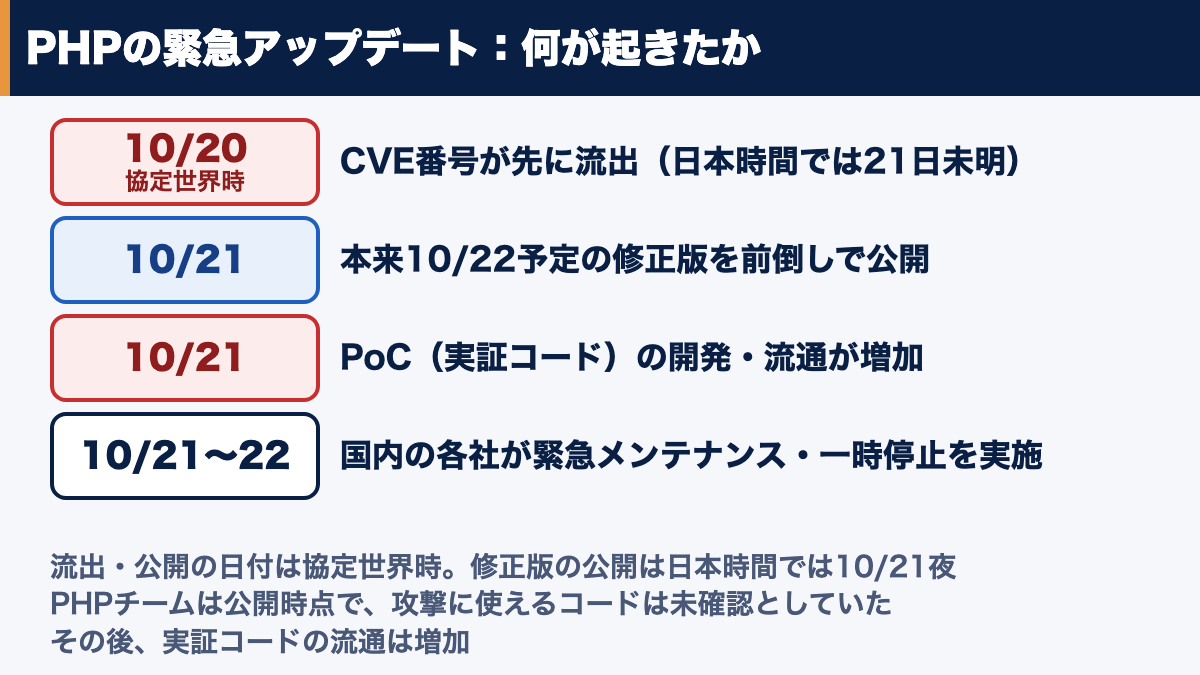
公表の前にCVE番号が流出し、実証コードが出回り始めた
本来は10月22日に、関係者と足並みをそろえて修正版と内容を公表する予定でした(この手順を「協調開示」といいます)。ところが10月20日(協定世界時。日本時間では21日未明)にCVE番号がネット上に流出し、さらに欠陥を報告したセキュリティ企業の1社が、実証コード(PoC:欠陥が本当に悪用できることを示すプログラム)を示す動画を誤って公開しました。PHPの開発チームは公開を1日早め、10月21日に修正版を出しました。その間に、10月21日には実証コードの開発・流通が増えたとされています。
国内でもレンタルサーバー各社が緊急メンテナンスを実施
ITmedia NEWSの報道(10月22日)によると、レンタルサーバー各社や大手Webサービス、金融・鉄道系のサイトが、10月21日〜22日に緊急メンテナンスや一時停止を行い、一部はすでに再開しています。
被害の状況はまだはっきりしていません。PHPのセキュリティチームは、修正版を公開した時点では「実際に攻撃に使える攻撃コードは確認していない」としていました。一方で、欧州のCERT-EUは実証コードが出回り始めたと指摘し、攻撃者がすでに悪用している可能性が高まったとしています。大手のネットワーク事業者からは、攻撃の初期の兆候が出始めているという発言も報じられています。被害の報告を待たずに、今日のうちに対応の段取りを決めてください。
今回のPHPの脆弱性は何が危ないのか?外部からサーバーを乗っ取られ得る
今回の欠陥の怖さは、外部の第三者が、ホームページを置いているサーバー上で自分の命令を実行できてしまう点にあります。特にApacheのモジュール版(mod_php)で動いているサーバーは、ログインなしの通信で発動し得るため、最も危険とされています。
影響するのは、ホームページへのアクセスを処理するPHP全般
影響する動かし方(実行形態)は、PHP-FPM、Apacheのモジュール版(mod_php)、php-cgi、FrankenPHP、LiteSpeedなど、ホームページへのアクセスを処理するPHP全般です。どの方式で動いているかはサーバーの設定によって異なるため、分からなければサーバー会社や保守会社に確認してください。自社で方式まで判断できなくても、まずは「自社のサイトがPHPで動いているかどうか」を確かめれば十分です。
経営者にとっての意味:サーバーの主導権を他人に握られかねない
RCE(遠隔からの任意コード実行)とは、外部の第三者がサーバー上で好きな命令を動かせてしまう状態のことです。言い換えると、ホームページを置いているサーバーの主導権を、他人に握られかねない状態です。実証コードが出回り始めている以上、「様子を見る」よりも「状況を確かめて、対応する日を決める」ほうが安全です。
自社のホームページは対象?PHPで動いているかの見分け方
WordPressやEC-CUBEで作ったホームページは、ほぼPHPで動いているため、対象と考えて確認を進めてください。確かめ方と次の一手は、サーバーを誰が管理しているかによって変わります。
最初に、自社のホームページをすべて洗い出す
確認の対象は、会社のコーポレートサイトだけではありません。採用サイト、キャンペーン用のページ、昔作ってそのまま残しているサイトも含めて書き出してください。普段は意識していないサイトほど、確認が漏れやすくなります。
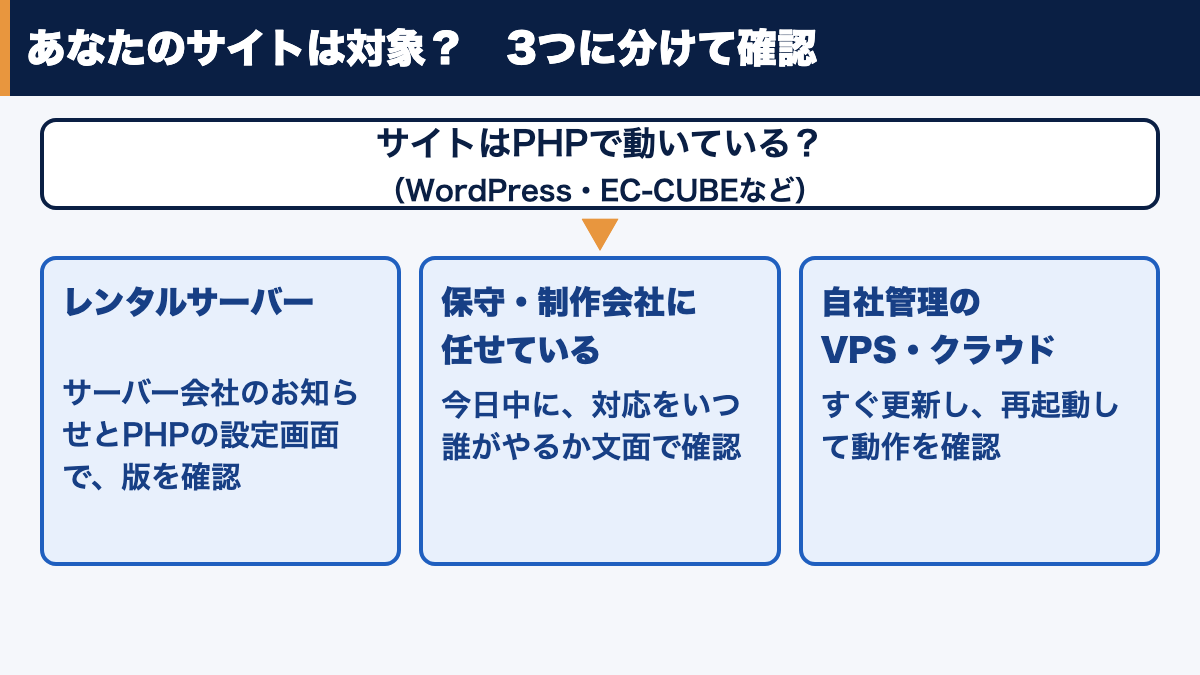
PHPの更新は、サーバーの管理の形で次の一手が変わる
| サーバーの管理の形 | 次の一手 |
|---|---|
| レンタルサーバーを契約している | サーバー会社のお知らせを確認する。PHP本体の更新はサーバー会社が行うのが一般的。ただし管理画面でサポートの切れた古いPHPを選んでいる場合は修正が届かないため、新しい版への切り替えを計画する |
| 保守・制作会社に任せている | 今日中に、対応を「いつ・誰が」行うかを文面で確認する。保守契約にPHPやサーバーの更新が含まれているかも確認する |
| VPS(自社専用に借りる仮想サーバー)やクラウドを自社で管理している | すぐにPHPを更新し、PHP-FPMやApacheを再起動して、新しいバージョンで動いているかを確認する |
修正版のPHPバージョンはどれ?WordPressの更新では直らない
修正版は、PHP 8.5.12、8.4.27、8.3.36、8.2.35の4つです。お使いの系列で、この番号以上になっているかを比べてください。PHP 8.1以前には正式な修正版がありません。
PHPのバージョンは最後の数字まで確認する
WordPressで作ったサイトなら、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」でPHPのバージョンを確認できます。レンタルサーバーを使っている場合は、サーバーの管理画面にあるPHPの設定でも確認できます。このとき「8.3」で止めず、「8.3.36」のように最後の数字まで見てください。同じ8.3系でも、最後の数字で修正済みかどうかが分かれます。
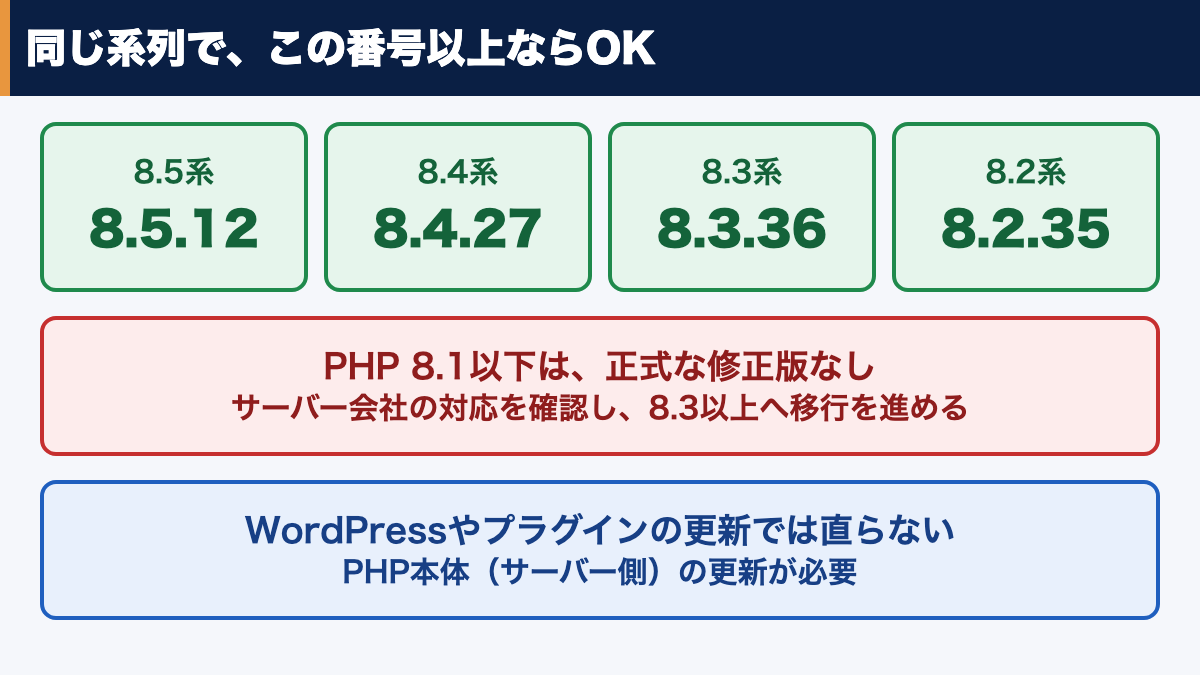
| 使っているPHPの系列 | 修正版 | 状態 |
|---|---|---|
| 8.5系 | 8.5.12 | 正式な修正版あり |
| 8.4系 | 8.4.27 | 正式な修正版あり |
| 8.3系 | 8.3.36 | 正式な修正版あり |
| 8.2系 | 8.2.35 | 正式な修正版あり |
| 8.1以前 | なし | 正式な修正版はない。7.4/8.0/8.1向けには最小限の修正を施したソースコードのみ公開。サーバー会社の対応確認と、サポート中の版への移行が必要 |
対象となるバージョンの最新情報は、PHP公式サイト(php.net)のセキュリティ告知で確認してください。
WordPressやプラグインを更新しても直らない理由
PHPは、WordPressのさらに下で動いている土台です。WordPress本体やプラグインをいくら最新にしても、土台のPHPは古いまま残ります。今回必要なのは、サーバー側のPHP本体の更新です。「WordPressは毎回更新しているから大丈夫」と考えてしまいやすい点なので、注意してください。
PHPの緊急アップデートで今日やること:確認と依頼の5ステップ
今日のうちに、次の5つを順に進めてください。サーバーの作業そのものを自社で行えなくても、確認と依頼までは経営者・サイト担当の方が進められます。
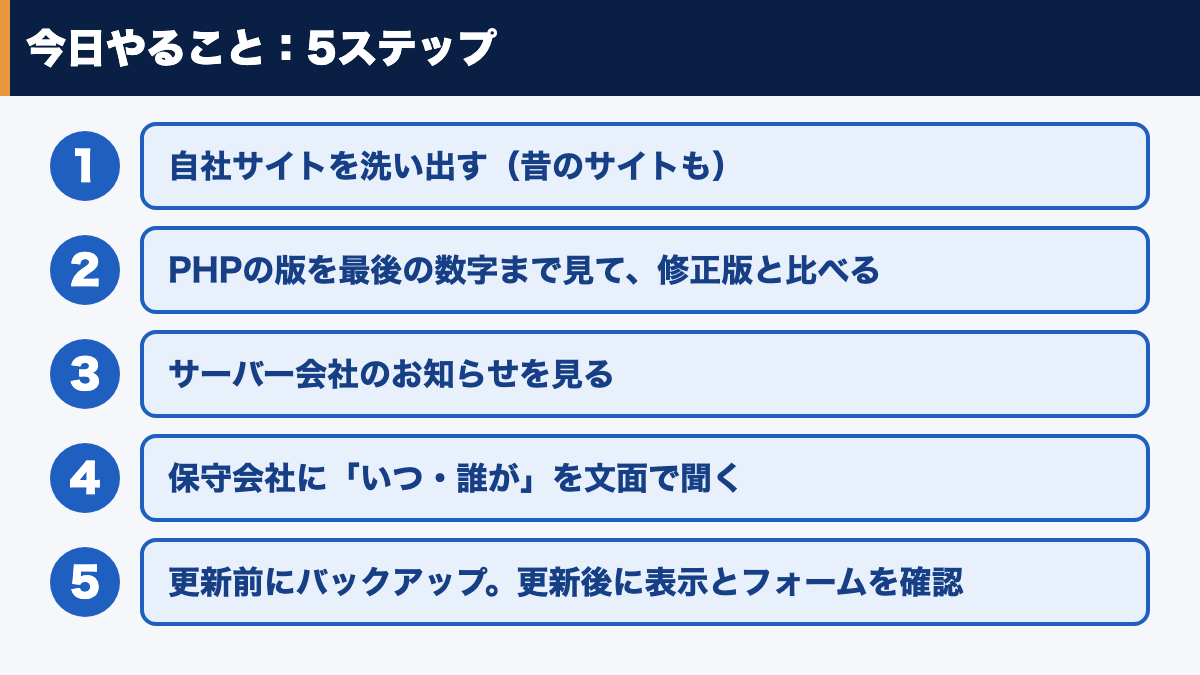
- 自社のホームページを洗い出す:コーポレートサイト、採用サイト、キャンペーン用のページ、昔作って残しているサイトまで書き出します。
- PHPのバージョンを最後の数字まで確認し、修正版と比べる:8.5.12/8.4.27/8.3.36/8.2.35以上になっているかを見ます。
- レンタルサーバー会社のお知らせを確認する:管理画面で古いPHP(サポート切れの版)を選んでいる場合は、新しい版への切り替えを計画します。
- 保守・制作会社に、対応を「いつ・誰が」行うかを文面で確認する:CVE-2026-109618/109619への対応予定と、保守契約にPHP・サーバーの更新が含まれているかを聞きます。
- 更新の前後を確認する:更新の前にバックアップを取り、更新後はページの表示と問い合わせフォームの動作を確認します。古いテーマやプラグインが動かなくなることがあるためです。
保守契約にどんな作業が含まれているかの確かめ方は、ホームページの保守費用の内訳を解説した記事で整理しています。
保守・制作会社への確認メールの文面例
ステップ4は、口頭ではなくメールなどの文面で確認しておくと、回答の内容と日付が残ります。次の文面をそのまま使えます。
すぐに更新できない場合の、つなぎの対策
PHP公式は、更新までの暫定策として、メモリ使用量の上限をなくす設定と、ファイルアップロードの進み具合をセッション(利用者ごとの一時的な記録)に残す機能の無効化を挙げています。ただし、これは完全な対策ではなく、安全な選択肢は更新だけとされています。設定の変更は、サーバー会社・保守会社に相談したうえで、更新の日程と一緒に決めてください。
PHP 8.1以前を使っている場合は、移行を進める
PHP 8.1以前には、正式な修正版がありません。サーバー会社が独自の修正を当てているかを確認し、並行して8.3以上への移行を進めてください。今回修正版が出た8.2系も、2026年12月31日でサポートが終了する予定です(php.net)。移行先を8.3以上にしておけば、近いうちにもう一度移行する手間を避けられます。移行すると古いテーマやプラグインが動かなくなることがあるため、バックアップと更新後の動作確認をセットで計画します。
まとめ:この記事のポイント
- PHPに、外部から命令を実行され得る緊急の欠陥が2件見つかり、修正版は8.5.12/8.4.27/8.3.36/8.2.35です。
- WordPressやプラグインの更新では直らず、サーバー側のPHP本体の更新が必要です。
- 今日のうちに、バージョンの確認、サーバー会社のお知らせの確認、保守会社への文面での確認を済ませましょう。
実証コードはすでに出回り始めており、攻撃の初期の兆候を伝える報道もあります。慌てる必要はありませんが、「誰が・いつ直すのか」が決まっていない状態だけは、今日のうちに解消しておいてください。
よくある質問
WordPressを最新版に更新していれば大丈夫ですか?
A. いいえ。今回の欠陥はWordPressの土台にあるPHP本体のものなので、WordPressやプラグインの更新では直りません。サーバー側でPHP本体を修正版(8.5.12/8.4.27/8.3.36/8.2.35)以上にする必要があります。
レンタルサーバーを使っていれば、何もしなくてよいですか?
A. PHP本体の更新はサーバー会社が行うのが一般的ですが、管理画面でサポートの切れた古いPHPを選んでいる場合は修正が届きません。サーバー会社のお知らせを確認し、選んでいるPHPのバージョンも見ておいてください。
PHP 8.1以前を使っています。どうすればよいですか?
A. 8.1以前には正式な修正版がありません。サーバー会社が独自の修正を当てているかを確認し、並行して8.3以上への移行を進めてください。
すでに被害は出ているのですか?
A. 被害の全体像はまだ分かっていません。PHPのセキュリティチームは修正版の公開時点で、実際に攻撃に使える攻撃コードを確認していないとしていましたが、その後、実証コードが出回り始め、攻撃の初期の兆候を伝える報道もあります。様子を見ずに、早めに対応してください。
すぐにPHPを更新できない場合はどうすればよいですか?
A. 更新までのつなぎとして、メモリ使用量の上限をなくす設定と、ファイルアップロードの進み具合をセッションに残す機能の無効化がPHP公式から挙げられています。完全な対策ではないため、サーバー会社・保守会社と相談し、更新の日程も同時に決めてください。
参考にした情報
- PHP Foundation 公式ブログ(2026年10月21日)
- ITmedia NEWS(2026年10月22日)
- Delcanoの解説記事
- CERT-EU Security Advisory 2026-018
- Tenable(Security Boulevard掲載)のFAQ記事
- PHP公式サイト(php.net)のセキュリティ告知(最新の対象バージョンはこちらで確認してください)
この記事について、ご不明な点があれば
今回の記事に関してご相談がある場合は、お気軽にご連絡ください。お力になれることがあれば、お手伝いします。